Team AAZ - ForumForum de Partage & d'Entraide Informatique2026-11-06T08:37:13+01:00https://www.team-aaz.com/forum/feed/forum/242026-11-06T08:37:13+01:002026-11-06T08:37:13+01:00https://www.team-aaz.com/forum/viewtopic.php?p=200449#p200449<![CDATA[Actualité du Web • Re: Cyberattaque contre les frigos de l’EFS : le plasma visé]]> La solution est simple, installer un systeme d'alarme non connecté avec alerte sonore.
]]>2026-11-06T08:25:29+01:002026-11-06T08:25:29+01:00https://www.team-aaz.com/forum/viewtopic.php?p=200446#p200446<![CDATA[Actualité du Web • La Space Force prépare une constellation de satellites pour surveiller la Lune]]>La Space Force prépare une constellation de satellites pour surveiller la Lune
Le Pentagone change radicalement de braquet en préparant le déploiement de sentinelles militaires entre la Terre et notre satellite naturel. Cette bascule stratégique vise à devancer les ambitions lunaires de Pékin tout en sécurisant les futures installations permanentes américaines. L'US Space Force vient de lancer un appel à l'industrie pour évaluer la faisabilité d'une mission qui sonne comme un scénario de science-fiction. Il s'agit de déployer un groupe pionnier de cinq satellites dans ce qu'on appelle l'espace cislunaire.
Le calendrier est serré : lancement espéré pour fin 2029 et début des opérations en 2031. Le « pourquoi » de cette soudaine accélération tient en un mot : la Chine.
Washington observe avec une inquiétude non dissimulée les plans de Pékin pour une présence durable sur la Lune qui va au-delà d'une simple mission d'exploration ponctuelle.
L'objectif américain est donc de prendre position rapidement et de développer une capacité de surveillance et d'opération dans cette zone critique.
Pourquoi l'espace cislunaire est-il devenu un enjeu stratégique ?
L'espace cislunaire est devenu un enjeu stratégique majeur principalement en réponse aux ambitions affirmées de la Chine qui prévoit de poser le pied sur la Lune d'ici 2030 et d'y établir une activité soutenue.
Face à cette projection de puissance, le Pentagone a changé de braquet. Des hauts responsables ont reçu pour consigne de parler ouvertement de cette région comme d'un domaine de combat (warfighting domain). Il ne s'agit plus de simples projets scientifiques mais bien de sécuriser les intérêts américains dans un espace cislunaire qui pourrait devenir le prochain grand échiquier géopolitique.
Cette doctrine marque une rupture spectaculaire avec le passé récent. Il y a moins d'un an, toute discussion sur des plans militaires cislunaires était taboue au sein du Département de la Défense.
Aujourd'hui, un Bureau de Coordination Cislunaire a même été créé pour orchestrer les efforts technologiques. Ce pivot stratégique reflète la prise de conscience que la dépendance future aux infrastructures lunaires, qu'elles soient civiles ou commerciales, exigera une protection militaire.
C'est le début d'une militarisation feutrée de l'orbite lunaire et la surveillance de l'autre y devient la première règle de survie. La Force spatiale américaine s'y prépare activement.
Quelle est la mission de cette nouvelle constellation de satellites ?
La mission principale de ces premiers satellites sera triple : assurer la conscience du domaine spatial (SDA), fournir des services de positionnement, navigation et timing (PNT) et enfin établir des communications fiables.
Concrètement, la constellation devra cartographier et suivre tout ce qui bouge entre la Terre et la Lune. Dans cet environnement immense, 1 728 fois plus volumineux que l'orbite géosynchrone, et soumis à la double attraction gravitationnelle de la Terre et de la Lune, savoir où se trouvent les objets, amis comme ennemis, constituera un avantage fondamental et ces premiers satellites serviront de test pour une future constellation beaucoup plus vaste et intégrée. Au-delà de la simple surveillance, ces satellites devront être dotés d'une autonomie considérable. Le gouvernement américain insiste sur l'intégration de capacités d'intelligence artificielle et de calcul embarqué pour des opérations de longue durée sans intervention constante depuis le sol.
Ils devront aussi posséder des systèmes de propulsion efficaces pour maintenir leur position et effectuer des transferts orbitaux dans ce terrain de jeu gravitationnel complexe.
Comment la Space Force compte-t-elle déployer cette technologie rapidement ?
Pour tenir un calendrier aussi ambitieux, la Space Force fait le pari de la technologie commerciale existante. L'appel d'offres spécifie la recherche de « solutions rapides et à faible risque », basées sur du matériel et des logiciels déjà éprouvés.
Fini les projets de recherche et développement qui s'étalent sur une décennie. L'urgence de la situation impose de déployer une capacité rapidement pour répondre aux progrès rapides du pogramme spatial chinois.
La Space Force veut donc s'appuyer sur l'agilité et l'innovation du secteur privé pour mettre en orbite une première capacité fonctionnelle dans les plus brefs délais. Le Département de l'Air Force prévoit d'attribuer jusqu'à cinq contrats d'étude de conception préliminaire après avoir analysé les réponses de l'industrie.Le financement pour ces travaux de conception pourrait démarrer dès 2027.
Cette stratégie vise à tirer parti de l'écosystème spatial commercial florissant pour accélérer la cadence et adapter les meilleures technologies disponibles pour répondre à un besoin militaire urgent, et afin de préparer le terrain pour la potentielle construction d'une future base lunaire.
merci à GNT
]]>2026-11-06T08:20:55+01:002026-11-06T08:20:55+01:00https://www.team-aaz.com/forum/viewtopic.php?p=200445#p200445<![CDATA[Actualité du Web • Des hackers liés à la Russie ont infecté des smartphones Android et iOS]]>Des hackers liés à la Russie ont infecté des smartphones Android et iOS
Attribuée au groupe APT29 qui est lié à la Russie, une opération de cyberespionnage a transformé des sites web légitimes et des services d'analyse en véritables pièges pour les utilisateurs de smartphones non mis à jour. L'entreprise française de cybersécurité Sekoia a mis au jour une vaste campagne de cyberespionnage. Au nom de code Poisoned Source, elle est attribuée au groupe russe APT29, également connu sous les noms de Cozy Bear ou Midnight Blizzard.
Cette opération ciblait les utilisateurs de smartphones Android et iOS en exploitant des vulnérabilités déjà corrigées pour exfiltrer des données. Les attaquants ont utilisé une technique de " watering hole " pour piéger les visiteurs de sites web à fort trafic ou d'intérêt stratégique.
Une stratégie à plusieurs volets pour diffuser du code malveillant
Les attaquants ont directement injecté du code JavaScript dans des sites web légitimes, comme celui d'une grande entreprise gazière ukrainienne ou d'un parti politique européen.
Ils ont aussi créé des sites miroirs imitant des plateformes à haute visibilité. Par exemple, le domaine america250[.]holiday se faisait passer pour le site officiel du 250e anniversaire de l'indépendance américaine. Un autre site factice, theowo[.]club, dupliquait le portail d'un hôtel de luxe londonien situé à proximité de lieux sensibles du gouvernement britannique.
Une autre méthode consistait en une attaque par la chaîne d'approvisionnement, où les attaquants ont compromis le service d'analyse web ukrainien Plerdy SEO Tracker. Un script malveillant a ainsi été propagé à des milliers de sites clients, majoritairement ukrainiens. Quels outils et failles étaient au cœur de l'attaque ?
Une fois qu'un utilisateur visitait un site piégé, le script JavaScript profilait son appareil pour déterminer s'il s'agissait d'un iPhone ou d'un appareil Android, ainsi que sa version de système d'exploitation.
Si l'appareil était jugé vulnérable, une chaîne d'exploits était déployée sans aucune interaction de l'utilisateur. Ces failles de sécurité, bien que déjà corrigées par Apple et Google, restaient efficaces contre les appareils non mis à jour.
Pour les appareils iOS, les attaquants ont notamment utilisé DarkSword. Selon la version d'iOS, la charge utile pouvait voler les cookies du navigateur ou, dans les cas les plus graves, exfiltrer davantage de données de l'appareil (SMS, iMessages, mots de passe Wi-Fi, photos, etc.).
Avec Android, une charge utile nommée AndroSnitch était exploitée pour dérober les données de Google Chrome et les mots de passe Wi-Fi enregistrés.
L'ombre de la Russie plane
L'attribution de cette campagne à APT29, une unité suspectée d'appartenir au service des renseignements extérieurs de la Russie, repose sur plusieurs éléments.
La victimologie correspond aux intérêts stratégiques russes, avec un focus sur l'Ukraine, les États-Unis et des entités politiques européennes. En outre, des chevauchements techniques avec des opérations antérieures attribuées à APT29 ont été identifiés.
merci à GNT
]]>2026-11-06T08:17:26+01:002026-11-06T08:17:26+01:00https://www.team-aaz.com/forum/viewtopic.php?p=200444#p200444<![CDATA[Actualité du Web • Arnaque aux impôts ...]]>Arnaque aux impôts : ces faux courriers par QR code ciblent vos cryptomonnaies
La Police nationale alerte depuis le 29 octobre sur une campagne de faux courriers postaux imitant la Direction générale des finances publiques (DGFiP). Ces fausses mises en demeure intègrent un QR code frauduleux conçu pour dérober les identifiants fiscaux des contribuables et la phrase de récupération de leurs portefeuilles de cryptomonnaies, permettant aux escrocs d'en vider les fonds. Les escrocs délaissent temporairement les e-mails pour revenir au papier directement glissé dans les boîtes aux lettres. Dévoilée fin octobre par les forces de l'ordre sur le réseau social X, cette opération d'hameçonnage physique cible spécifiquement les détenteurs français d'actifs numériques après un premier essai déjà repéré en septembre. Le courrier prend la forme d'un document administratif très convaincant qui exige une régularisation urgente de la situation déclarative du destinataire. En scannant le QRCode imprimé sur la feuille, la victime est redirigée vers une plateforme pirate calquée sur le portail de l'État.
Comment reconnaître ce faux courrier de l'administration fiscale ?
L'enveloppe contient une lettre dont l'objet affiche la mention anxiogène « Mise en demeure : Obligations déclaratives relatives aux actifs numériques ». Pour endormir la méfiance des contribuables et les pousser à payer de faux impôts, les fraudeurs reproduisent fidèlement le logo de la République française, l'adresse du ministère à Bercy et plusieurs références au Code général des impôts. Cette arnaque s'appuie même sur un jargon juridique très précis en citant la directive européenne DAC8 (2023/2226/UE) et la loi n° 2024-537 du 12 juin 2024, tout en affirmant que des opérations réalisées en 2024 et 2025 ont été signalées par des prestataires enregistrés auprès de l'Autorité des marchés financiers. Un détail trahit pourtant immédiatement la supercherie dès le premier paragraphe. Le texte mentionne en effet « la DGEIP » au lieu de la DGFiP, juste avant une grossière faute de frappe (« voue adresse »). Malgré cet amateurisme flagrant, la pression psychologique fonctionne grâce à des menaces de sanctions immédiates. Le document agite le spectre d'une suppression des attestations de régularité fiscale, d'une amende et du déclenchement d'un examen contradictoire de situation fiscale personnelle (ESFP), une procédure de contrôle fiscal approfondie.
Pourquoi les escrocs réclament votre phrase de récupération ?
Le courrier invite la cible à utiliser son smartphone pour rejoindre un prétendu « Portail des actifs numériques » afin de recenser l'intégralité de ses comptes et des protocoles de finance décentralisée (DeFi) utilisés, quel que soit leur pays d'enregistrement. L'excuse avancée par les malfaiteurs consiste à vouloir vérifier l'historique complet des transactions imposables en France, ce qui inclut les plus-values, les revenus de staking, les airdrops et les prêts en cryptomonnaie. En arrivant sur le site contrefait, l'internaute doit d'abord saisir ses identifiants fiscaux, puis renseigner la clé d'accès maîtresse de son portefeuille numérique. Cette fameuse phrase de récupération se présente sous la forme d'une suite de mots confidentiels générée à la création du compte. Elle sert normalement à restaurer l'accès aux fonds lors d'un changement d'appareil, mais sa divulgation offre un contrôle total et irréversible aux pirates.
Quels sont les réflexes à adopter en cas de doute ou de piège ?
L'administration fiscale ne réclame jamais les mots de passe d'un espace personnel ni les clés privées d'un support externe. Face à ce type de sollicitation postale, les autorités recommandent d'ignorer le code imprimé et de taper manuellement l'adresse impots.gouv.fr dans un navigateur web pour vérifier sa véritable situation. Le nombre exact de foyers touchés par cette vague postale n'a pas été communiqué par la police.
Si vous avez déjà rempli le formulaire frauduleux, la réactivité devient votre seule alliée. Les victimes doivent modifier sans délai leurs codes d'accès gouvernementaux. Pour ceux qui ont livré leur suite de mots secrète, il faut transférer d'urgence toutes les cryptomonnaies restantes vers un nouveau portefeuille vierge.
Foire Aux Questions (FAQ)
Que faire si j'ai déjà donné ma phrase de récupération sur le faux site ?
Vous devez créer immédiatement un nouveau portefeuille numérique sécurisé et y transférer l'intégralité de vos cryptomonnaies avant que les escrocs ne vident votre compte actuel. Pensez également à modifier vos mots de passe fiscaux si vous les avez renseignés durant la procédure.
Comment vérifier si j'ai vraiment une mise en demeure des impôts ?
Ne scannez jamais le QR code présent sur le courrier et ne cliquez sur aucun lien. Ouvrez votre navigateur habituel, tapez vous-même l'adresse officielle impots.gouv.fr et connectez-vous à votre espace particulier pour consulter votre messagerie sécurisée.
Quelle erreur permet de repérer facilement ce faux courrier de la DGFiP ?
Au-delà de la demande anormale concernant vos clés de cryptomonnaies, le texte contient une coquille visible dès les premières lignes : les fraudeurs ont écrit « La DGEIP voue adresse » au lieu de « La DGFiP vous adresse ».
merci à GNT
]]>2026-11-06T08:12:26+01:002026-11-06T08:12:26+01:00https://www.team-aaz.com/forum/viewtopic.php?p=200443#p200443<![CDATA[Actualité du Web • Fin du thermique en 2035...]]>Fin du thermique en 2035 : l'Europe est-elle en train de renoncer à ses promesses ?
La grande promesse d'un continent sans voitures thermiques neuves en 2035 vacille sur ses fondations. Derrière les portes des institutions européennes, la machine à rétropédaler est lancée. Le règlement (UE) 2023/851 avait gravé dans le marbre la fin des moteurs essence et diesel neufs pour 2035. Une trajectoire nette, conçue pour forcer la transition vers le tout-électrique.
Et pourtant, la belle mécanique juridique se grippe. Sous la pression des industriels et face à une réalité économique complexe, Bruxelles est en train de détricoter son propre calendrier.
En ce début novembre, un vote de la commission Environnement (ENVI) du Parlement européen a modulé l'échéance de 2035 en proposant un assouplissement majeur en renonçant à l'objectif d'un arrêt total des ventes de voitures thermiques neuves.
La fin des moteurs thermiques en 2035 est-elle vraiment annulée ?
L'interdiction totale n’est pas formellement annulée mais elle est profondément remaniée. Concrètement, l'objectif de réduire de 100 % les émissions des voitures neuves en 2035, ce qui équivaut à une interdiction de fait, pourrait être remplacé par une cible de –87,5 % par rapport à 2021.
Ce chiffre, qui semble technique, offre en réalité un accès pour une part non négligeable de véhicules non-électriques. Cette marge de 12,5 % n'est cependant pas un cadeau sans contrepartie. Le projet de texte prévoit des mécanismes de compensation, comme l'achat de crédits liés à l'utilisation d'acier « vert » produit en Europe. L'idée est de déplacer une partie de l'effort de décarbonation de l'échappement vers la chaîne de production.
Le débat sur la fin du thermique en 2035 est donc plus complexe qu'une simple annulation.
Quels types de voitures pourra-t-on encore acheter après 2035 ?
L'ère post-2035 ne sera probablement pas le royaume du 100 % électrique comme initialement annoncé. Avec un objectif à 87,5 %, les constructeurs pourront continuer à vendre des modèles équipés d'un moteur à combustion, principalement des hybrides rechargeables performants et potentiellement des véhicules à prolongateur d'autonomie.
L'ONG Transport & Environment estime que ce scénario pourrait permettre à jusqu'à 39 % des voitures vendues après cette date de conserver un moteur thermique. Ce qui n'est donc pas négligeable. Le texte européen ouvre aussi explicitement la voie aux carburants alternatifs. Les véhicules fonctionnant exclusivement avec des carburants de synthèse (e-fuels) pourraient être considérés comme « zéro émission », leur offrant un sursis inespéré.
Le nouveau cap serait donc celui du passage d'une interdiction du moteur à combustion à celui d'une obligation de neutralité carbone au pot d'échappement, ce qui n'est pas du tout la même philosophie.
Pourquoi l'Europe change-t-elle d'avis sur cet objectif ?
Ce revirement est surtout le fruit d'une intense pression industrielle et d'un certain réalisme politique. Des géants comme Stellantis et Renault alertent sur le ralentissement de la demande pour les voitures électriques, surtout sur des segments spécifiques comme les utilitaires.
La crainte est de voir l'industrie européenne, déjà bousculée par la concurrence chinoise, s'effondrer sous le poids de contraintes jugées trop abruptes. En toile de fond, un compromis franco-allemand semble se dessiner pour défendre une cible encore plus souple, autour de –80 %.
L'Europe veut aussi protéger ses champions en instaurant des super-crédits (un bonus réglementaire) pour les petites citadines électriques produites sur le continentafin de contrer le tsunami des modèles asiatiques à bas coût et de maîtriser ses propres émissions de CO2.
Quelles sont les prochaines étapes pour que cette décision soit définitive ?
Le vote en commission ENVI n'est qu'une étape préliminaire. Le texte doit désormais être validé en séance plénière au Parlement européen, probablement en décembre.
Ce vote fixera la position officielle du Parlement pour entamer les négociations avec les États membres, représentés par le Conseil de l'UE. Le chemin législatif est donc encore long et semé d'embûches.
Les différents gouvernements nationaux ont des positions divergentes et chaque mot du texte final sera âprement discuté. Quoi qu'il en soit, l'expression « fin des voitures thermiques en 2035 » a déjà perdu sa signification première.
merci à GNT
]]>2026-11-06T08:08:06+01:002026-11-06T08:08:06+01:00https://www.team-aaz.com/forum/viewtopic.php?p=200442#p200442<![CDATA[Actualité du Web • Cyberattaque contre les frigos de l’EFS : le plasma visé]]>Cyberattaque contre les frigos de l’EFS : le plasma visé Trois sites de l’Établissement français du sang ont subi une cyberattaque contre leurs installations frigorifiques. Les pirates ont modifié les températures, sans provoquer de pertes de plasma.
L’Établissement français du sang (EFS) confirme une intrusion informatique touchant les équipements de réfrigération de trois de ses sites. Les attaquants ont manipulé les paramètres de température et de dégivrage des chambres froides utilisées pour conserver du plasma. L’intervention rapide des équipes a permis d’éviter toute destruction de produits sanguins. Cet incident survient quelques semaines après une série de cyberattaques contre des installations frigorifiques de supermarchés Européens. Des dysfonctionnements comparables avaient également été signalés dans des magasins militaires américains. La multiplication de ces affaires soulève une question de sécurité industrielle : comment empêcher qu’un équipement connecté devienne un instrument de sabotage physique ?
L’Établissement français du sang évite une catastrophe
Dans les chambres froides de trois établissements français, des paramètres essentiels à la conservation du plasma ont été modifiés à distance. Les consignes de température et les réglages de dégivrage ont été poussés vers des valeurs anormalement élevées. Une manipulation informatique dont les conséquences auraient pu dépasser le simple dysfonctionnement technique. Le 3 novembre 2026, l’Établissement français du sang a officiellement confirmé un incident de cybersécurité affectant l’un de ses prestataires spécialisés dans les équipements frigorifiques.
Les installations concernées stockaient notamment des poches de plasma destinées aux transfusions et à la fabrication de médicaments dérivés du sang. La préservation de ces produits repose sur des conditions thermiques strictes. Une élévation prolongée de température peut compromettre leur qualité et entraîner leur mise au rebut. Cette fois, les mécanismes de surveillance ont fonctionné.
Les dispositifs d’alarme de l’EFS ont rapidement détecté les anomalies. Les équipes techniques ont engagé les mesures nécessaires pour sécuriser les équipements, neutraliser les installations affectées et transférer préventivement certains produits vers d’autres chambres froides. L’établissement assure qu’aucun produit sanguin ni échantillon n’a été altéré. Aucune perte n’est signalée et aucun impact sanitaire n’a été identifié.
Trois sites de l’Établissement français du sang ont subi une cyberattaque contre leurs installations frigorifiques. Les pirates ont modifié les températures, sans provoquer de pertes de plasma.
L’Établissement français du sang (EFS) confirme une intrusion informatique touchant les équipements de réfrigération de trois de ses sites. Les attaquants ont manipulé les paramètres de température et de dégivrage des chambres froides utilisées pour conserver du plasma. L’intervention rapide des équipes a permis d’éviter toute destruction de produits sanguins. Cet incident survient quelques semaines après une série de cyberattaques contre des installations frigorifiques de supermarchés Européens. Des dysfonctionnements comparables avaient également été signalés dans des magasins militaires américains. La multiplication de ces affaires soulève une question de sécurité industrielle : comment empêcher qu’un équipement connecté devienne un instrument de sabotage physique ?
L’Établissement français du sang évite une catastrophe
Dans les chambres froides de trois établissements français, des paramètres essentiels à la conservation du plasma ont été modifiés à distance. Les consignes de température et les réglages de dégivrage ont été poussés vers des valeurs anormalement élevées. Une manipulation informatique dont les conséquences auraient pu dépasser le simple dysfonctionnement technique. Le 3 novembre 2026, l’Établissement français du sang a officiellement confirmé un incident de cybersécurité affectant l’un de ses prestataires spécialisés dans les équipements frigorifiques. Service de veille et d’investigation ZATAZ
Les installations concernées stockaient notamment des poches de plasma destinées aux transfusions et à la fabrication de médicaments dérivés du sang. La préservation de ces produits repose sur des conditions thermiques strictes. Une élévation prolongée de température peut compromettre leur qualité et entraîner leur mise au rebut. Cette fois, les mécanismes de surveillance ont fonctionné.
Les dispositifs d’alarme de l’EFS ont rapidement détecté les anomalies. Les équipes techniques ont engagé les mesures nécessaires pour sécuriser les équipements, neutraliser les installations affectées et transférer préventivement certains produits vers d’autres chambres froides. L’établissement assure qu’aucun produit sanguin ni échantillon n’a été altéré. Aucune perte n’est signalée et aucun impact sanitaire n’a été identifié.
L’incident pose néanmoins une question essentielle. Comment des individus extérieurs ont-ils pu intervenir sur des installations dont dépend directement la conservation de produits médicaux ? Selon les informations communiquées, l’attaque concerne le système de supervision et de pilotage d’un prestataire, et non une compromission directement établie du système informatique central de l’EFS.
Des supermarchés français aux installations militaires américaines
Cette affaire rappelle directement les événements documentés par ZATAZ en octobre 2026.
Dans la nuit du 11 au 12 octobre, plusieurs enseignes françaises avaient découvert que leurs installations frigorifiques ne maintenaient plus les températures nécessaires à la conservation des marchandises. Des magasins Intermarché, Netto, Leclerc, Super U et d’autres distributeurs avaient été concernés.
Les attaquants avaient notamment détourné les fonctions de dégivrage de certains équipements de régulation Danfoss. Des consignes pouvant atteindre 99 °C avaient été évoquées. Les conséquences avaient été immédiates : marchandises décongelées, produits impropres à la vente et pertes financières importantes.
ZATAZ avait également rappelé un précédent américain survenu fin août 2026. Des installations frigorifiques de magasins militaires avaient connu des dysfonctionnements, notamment des déclenchements anormaux du dégivrage. Ces installations appartenaient à l'environnement de distribution militaire américain, lié au département de la Défense, dont le siège est le Pentagone. À l'époque, la piste d'une intervention malveillante avait circulé sans confirmation officielle. La ressemblance avec les événements Européen mérite donc l'attention, sans établir de responsabilité commune.
merci à ZATAZ
]]>2026-11-06T08:08:06+01:002026-11-06T08:08:06+01:00https://www.team-aaz.com/forum/viewtopic.php?p=200441#p200441<![CDATA[Actualité du Web • Cyberattaque contre les frigos de l’EFS : le plasma visé]]>Cyberattaque contre les frigos de l’EFS : le plasma visé Trois sites de l’Établissement français du sang ont subi une cyberattaque contre leurs installations frigorifiques. Les pirates ont modifié les températures, sans provoquer de pertes de plasma.
L’Établissement français du sang (EFS) confirme une intrusion informatique touchant les équipements de réfrigération de trois de ses sites. Les attaquants ont manipulé les paramètres de température et de dégivrage des chambres froides utilisées pour conserver du plasma. L’intervention rapide des équipes a permis d’éviter toute destruction de produits sanguins. Cet incident survient quelques semaines après une série de cyberattaques contre des installations frigorifiques de supermarchés Européens. Des dysfonctionnements comparables avaient également été signalés dans des magasins militaires américains. La multiplication de ces affaires soulève une question de sécurité industrielle : comment empêcher qu’un équipement connecté devienne un instrument de sabotage physique ?
L’Établissement français du sang évite une catastrophe
Dans les chambres froides de trois établissements français, des paramètres essentiels à la conservation du plasma ont été modifiés à distance. Les consignes de température et les réglages de dégivrage ont été poussés vers des valeurs anormalement élevées. Une manipulation informatique dont les conséquences auraient pu dépasser le simple dysfonctionnement technique. Le 3 novembre 2026, l’Établissement français du sang a officiellement confirmé un incident de cybersécurité affectant l’un de ses prestataires spécialisés dans les équipements frigorifiques.
Les installations concernées stockaient notamment des poches de plasma destinées aux transfusions et à la fabrication de médicaments dérivés du sang. La préservation de ces produits repose sur des conditions thermiques strictes. Une élévation prolongée de température peut compromettre leur qualité et entraîner leur mise au rebut. Cette fois, les mécanismes de surveillance ont fonctionné.
Les dispositifs d’alarme de l’EFS ont rapidement détecté les anomalies. Les équipes techniques ont engagé les mesures nécessaires pour sécuriser les équipements, neutraliser les installations affectées et transférer préventivement certains produits vers d’autres chambres froides. L’établissement assure qu’aucun produit sanguin ni échantillon n’a été altéré. Aucune perte n’est signalée et aucun impact sanitaire n’a été identifié.
Trois sites de l’Établissement français du sang ont subi une cyberattaque contre leurs installations frigorifiques. Les pirates ont modifié les températures, sans provoquer de pertes de plasma.
L’Établissement français du sang (EFS) confirme une intrusion informatique touchant les équipements de réfrigération de trois de ses sites. Les attaquants ont manipulé les paramètres de température et de dégivrage des chambres froides utilisées pour conserver du plasma. L’intervention rapide des équipes a permis d’éviter toute destruction de produits sanguins. Cet incident survient quelques semaines après une série de cyberattaques contre des installations frigorifiques de supermarchés Européens. Des dysfonctionnements comparables avaient également été signalés dans des magasins militaires américains. La multiplication de ces affaires soulève une question de sécurité industrielle : comment empêcher qu’un équipement connecté devienne un instrument de sabotage physique ?
L’Établissement français du sang évite une catastrophe
Dans les chambres froides de trois établissements français, des paramètres essentiels à la conservation du plasma ont été modifiés à distance. Les consignes de température et les réglages de dégivrage ont été poussés vers des valeurs anormalement élevées. Une manipulation informatique dont les conséquences auraient pu dépasser le simple dysfonctionnement technique. Le 3 novembre 2026, l’Établissement français du sang a officiellement confirmé un incident de cybersécurité affectant l’un de ses prestataires spécialisés dans les équipements frigorifiques. Service de veille et d’investigation ZATAZ
Les installations concernées stockaient notamment des poches de plasma destinées aux transfusions et à la fabrication de médicaments dérivés du sang. La préservation de ces produits repose sur des conditions thermiques strictes. Une élévation prolongée de température peut compromettre leur qualité et entraîner leur mise au rebut. Cette fois, les mécanismes de surveillance ont fonctionné.
Les dispositifs d’alarme de l’EFS ont rapidement détecté les anomalies. Les équipes techniques ont engagé les mesures nécessaires pour sécuriser les équipements, neutraliser les installations affectées et transférer préventivement certains produits vers d’autres chambres froides. L’établissement assure qu’aucun produit sanguin ni échantillon n’a été altéré. Aucune perte n’est signalée et aucun impact sanitaire n’a été identifié.
L’incident pose néanmoins une question essentielle. Comment des individus extérieurs ont-ils pu intervenir sur des installations dont dépend directement la conservation de produits médicaux ? Selon les informations communiquées, l’attaque concerne le système de supervision et de pilotage d’un prestataire, et non une compromission directement établie du système informatique central de l’EFS.
Des supermarchés français aux installations militaires américaines
Cette affaire rappelle directement les événements documentés par ZATAZ en octobre 2026.
Dans la nuit du 11 au 12 octobre, plusieurs enseignes françaises avaient découvert que leurs installations frigorifiques ne maintenaient plus les températures nécessaires à la conservation des marchandises. Des magasins Intermarché, Netto, Leclerc, Super U et d’autres distributeurs avaient été concernés.
Les attaquants avaient notamment détourné les fonctions de dégivrage de certains équipements de régulation Danfoss. Des consignes pouvant atteindre 99 °C avaient été évoquées. Les conséquences avaient été immédiates : marchandises décongelées, produits impropres à la vente et pertes financières importantes.
ZATAZ avait également rappelé un précédent américain survenu fin août 2026. Des installations frigorifiques de magasins militaires avaient connu des dysfonctionnements, notamment des déclenchements anormaux du dégivrage. Ces installations appartenaient à l'environnement de distribution militaire américain, lié au département de la Défense, dont le siège est le Pentagone. À l'époque, la piste d'une intervention malveillante avait circulé sans confirmation officielle. La ressemblance avec les événements Européen mérite donc l'attention, sans établir de responsabilité commune.
merci à ZATAZ
]]>2026-11-05T19:18:51+01:002026-11-05T19:18:51+01:00https://www.team-aaz.com/forum/viewtopic.php?p=200437#p200437<![CDATA[Actualité du Web • Taxe au gigaoctet : les députés enterrent déjà la mesure votée quelques jours plus tôt]]> Adoptée à une voix près le 30 octobre, la taxe de 5,5 centimes par gigaoctet a finalement été balayée avec le rejet de la partie recettes du budget 2027. Son éventuel retour au Sénat reste incertain.
La taxe au gigaoctet n’aura pas fait long feu. Votée le 30 octobre par 11 voix contre 10, avec seulement 35 députés présents, elle a disparu du projet de loi de finances le 4 novembre. Ce jour-là, l’Assemblée nationale a rejeté l’ensemble de la partie recettes du budget par 458 voix contre zéro et deux abstentions. Tous les amendements adoptés dans cette partie sont donc écartés. Le Sénat examinera ainsi le texte initial du gouvernement, sans cette taxe, rapporte LCP.
Deux députés insoumis ayant voté pour la mesure, Éric Coquerel et Abdelkader Lahmar, avaient depuis indiqué vouloir respectivement voter contre et s’abstenir. Cela n’a toutefois pas changé le résultat officiel.
Porté par le député socialiste Laurent Lhardit, l’amendement prévoyait de faire payer aux fournisseurs de contenus 5,5 centimes par gigaoctet transmis aux abonnés français. La contribution aurait été plafonnée à 15 % de leur chiffre d’affaires en France ou à 2 % de leur chiffre d’affaires mondial. Son auteur estimait les recettes potentielles à 10 milliards d’euros par an, sur la base des 200 milliards de gigaoctets envoyés chaque année aux internautes français, selon l’Arcep. Une heure de vidéo 4K sur Netflix aurait ainsi représenté près de 40 centimes de taxe.
Les grandes plateformes auraient été les principales concernées : Akamai, Netflix, Amazon, Google et Meta représentaient à eux cinq 49 % du trafic à destination des internautes français fin 2025. Le gouvernement s’opposait toutefois à la mesure, estimant que la moitié de la facture aurait pu peser sur des fournisseurs de contenus plus modestes, notamment français. Et de nombreux acteurs se sont aussi levés contre la taxe, y compris les opérateurs eux même.
Pour revenir dans le budget, la taxe devrait être réintroduite par les sénateurs ou par le gouvernement. L’examen du texte au Sénat est prévu du 20 novembre au 8 décembre, avant un vote solennel le 9 décembre. En cas de recours au 49.3, le gouvernement pourrait également choisir les amendements conservés, alors qu’il avait émis un avis défavorable à celui-ci. Au 5 novembre, aucun acteur n’avait annoncé vouloir relancer la mesure. Le débat sur la contribution des géants du numérique au financement des réseaux reste néanmoins ouvert. Les opérateurs télécoms défendent de leur côté une autre piste, plutôt qu’un dispositif qui leur aurait notamment imposé de comptabiliser les gigaoctets transmis pour le fisc.
Source
]]>2026-11-05T07:32:25+01:002026-11-05T07:32:25+01:00https://www.team-aaz.com/forum/viewtopic.php?p=200430#p200430<![CDATA[Actualité du Web • Tempêtes et inondations : les réseaux de télécommunication menacés d'asphyxie !]]>Tempêtes et inondations : les réseaux de télécommunication menacés d'asphyxie !
Face à la multiplication des épisodes météorologiques violents, la solidité des réseaux de communication devient une priorité stratégique mondiale. Une révision complète des infrastructures et des politiques d'investissement s'impose pour éviter l'isolement des populations lors des urgences. Les tempêtes et inondations causent déjà 1,7 milliard de dollars de dégâts annuels aux antennes relais des réseaux mobiles, une somme qui dépassera 3 milliards d'ici 2050, selon les estimations de la GSMA, du fait de l'intensification des événements météo.
La casse matérielle découle principalement de la rupture du réseau électrique local. L'industrie réclame une coopération étroite entre les services d'urgence, l'énergie et la réglementation pour sécuriser les liaisons critiques sans brider l'innovation.
Quel est le coût financier réel du dérèglement météo sur les télécoms ?
Les dégradations causées par les cataclysmes naturels coûtent actuellement 1,7 milliard de dollars par an à l'industrie. D'ici le milieu du siècle, cette somme annuelle franchira le cap des 3 milliards sous la pression du changement climatique.
Les tempêtes violentes génèrent à elles seules 1 milliard de dollars de réparations immédiates, une charge vouée à grimper jusqu'à 2,37 milliards de dollars. Ce bond financier vertigineux menace directement l'équilibre budgétaire des acteurs du secteur.
Ces montants restent pourtant bien en deçà de la réalité du terrain. Les estimations courantes omettent en effet les dommages subis par les réseaux filaires, les ravages des feux de forêt ou l'impact des vagues de chaleur intense. L'association mondiale de la GSMA souligne que ces prévisions conservatrices négligent également la perte de revenus opérationnels, l'explosion des primes d'assurance et le surcoût lié aux interventions d'urgence.
Les inondations fluviales et maritimes ajoutent déjà respectivement 577 et 124 millions de dollars à la facture globale.
Pourquoi le réseau électrique est-il le maillon le plus vulnérable ?
L'interruption d'une antenne résulte rarement de la destruction directe de son mât. La rupture de l'alimentation électrique générale constitue la véritable cause d'extinction des services sans fil lors des tempêtes.
Une fois les batteries de secours épuisées au bout de quelques heures, les réseaux mobiles cessent de fonctionner totalement. Ce maillage d'appoint montre vite ses limites quand les axes de transport sont bloqués en empêchant l'acheminement du carburant pour les groupes électrogènes. D'autres facteurs physiques aggravent cette fragilité opérationnelle quotidienne. Des températures caniculaires provoquent la surchauffe rapide des modules radio extérieurs.
Les pluies torrentielles atténuent la propagation des ondes hertziennes. La résilience dépend d'intervenants tiers non contrôlés par les opérateurs de télécommunications. Les installations littorales font aussi face à la corrosion saline accrue et aux submersions marines brutales.
Comment les gouvernements et opérateurs peuvent-ils éviter le blackout généralisé ?
Pour prévenir les pannes systémiques, l'industrie propose cinq grands principes réglementaires basés sur les résultats plutôt que sur des contraintes techniques rigides.
Les pouvoirs publics doivent privilégier la concertation en amont avec les acteurs de terrain tout en facilitant les investissements de long terme. Intégrer la tolérance aux chocs dès la conception des infrastructures permet d'adapter les déploiements aux risques météo modélisés localement.
Cette responsabilité doit s'étendre au-delà des seuls télécoms. La planification conjointe entre les fournisseurs de carburant, les régulateurs de l'énergie et les services de secours garantit une réponse efficace durant les crises.
La GSMA relève tout de même que les exigences réglementaires excessives risquent d'étouffer l'effort d'équipement sans améliorer la sécurité. Lorsque les contraintes imposées dépassent les plans d'investissement fondés sur le risque réel, des mécanismes d'incitation fiscale ou de compensation financière doivent prendre le relais pour sauvegarder les flux vitaux.
merci à GNT
]]>2026-11-05T07:28:49+01:002026-11-05T07:28:49+01:00https://www.team-aaz.com/forum/viewtopic.php?p=200428#p200428<![CDATA[Actualité du Web • Warner Bros. fait bloquer 2000 sites pirates, mais la partie est loin d'être gagnée]]>Warner Bros. fait bloquer 2000 sites pirates, mais la partie est loin d'être gagnée
Suite à une plainte déposée par Warner Bros. pour violation de la propriété intellectuelle, la justice chilienne a ordonné aux fournisseurs d'accès à Internet de bloquer 1 954 adresses de sites pirates. Cette opération d'envergure, menée entre juin et octobre 2026, visait des services notoires comme MagisTV ou Fútbol Libre. Pourtant, plusieurs de ces plateformes sont déjà réapparues sous de nouvelles adresses. La bataille contre le piratage numérique vient de connaître un nouvel épisode significatif au Chili. Le géant du divertissement américain a remporté une victoire judiciaire majeure, forçant le blocage d'un nombre impressionnant de plateformes illicites. Cette offensive s'inscrit dans un contexte global de durcissement des actions des ayants droit face à un manque à gagner qu'ils estiment colossal. Mais cette apparente réussite cache une réalité bien plus complexe : la lutte ressemble de plus en plus à un jeu du chat et de la souris sans fin, où chaque action provoque une réaction quasi immédiate des réseaux pirates.
Comment s'est déroulée cette opération de blocage massive ?
L'initiative a été lancée par Warner Bros., qui a saisi le 19e tribunal civil de Santiago pour non-respect de la propriété intellectuelle. Après avoir obtenu gain de cause, le régulateur chilien des télécommunications, la Subtel, a officiellement ordonné aux fournisseurs d'accès à Internet (FAI) du pays d'appliquer les restrictions sur leurs réseaux. Le blocage a été progressif, avec 221 adresses coupées en juin 2026, suivies par des centaines d'autres chaque mois jusqu'à atteindre un total de 1 954 URL bloquées en octobre. La liste des cibles comprenait des services d'IPTV très populaires en Amérique latine, des plateformes de streaming et de nombreux sites miroirs. Parmi les noms les plus connus, on retrouve MagisTV, Cuevana, PelisPlus ou encore Fútbol Libre, spécialisé dans la retransmission illégale de matchs de football. L'ordonnance du tribunal ne s'est pas limitée aux sites web ; elle a également exigé le retrait des applications associées du Play Store et de l'App Store, ainsi que la suspension des comptes de leurs développeurs.
Pourquoi cette victoire est-elle considérée comme incomplète ?
Malgré l'ampleur du coup de filet, le succès est à nuancer. Le média chilien BioBioChile a rapidement constaté que plusieurs des services visés étaient de nouveau accessibles via de nouvelles adresses, quelques jours seulement après le blocage. Cette résilience est la marque de fabrique des réseaux de piratage modernes. Rodrigo Ramírez, président de l’Alliance chilienne contre la piraterie numérique, confirme ce phénomène : « Lorsqu’un domaine ou un lien est bloqué, des répliques, des sites miroirs ou de nouvelles adresses apparaissent rapidement pour contourner les mesures prises ».
Cette stratégie de contournement rend les blocages statiques rapidement obsolètes. Les administrateurs de ces sites pirates anticipent les actions en justice et préparent des solutions de repli pour garantir la continuité de leur service. La fermeture d'une adresse devient alors une simple contrariété temporaire plutôt qu'un coup d'arrêt définitif. C'est une victoire en demi-teinte qui illustre parfaitement les limites des approches traditionnelles face à un adversaire agile et décentralisé. Quelles stratégies sont envisagées pour une lutte plus efficace ?
Ce défi n'est pas propre au Chili. En France, par exemple, les ayants droit et les autorités comme l'Arcom ont recours au blocage dynamique. Ce mécanisme permet d'étendre une décision de justice initiale aux nouvelles adresses et sites miroirs identifiés après le jugement, offrant une réactivité accrue. Une loi récente cible même spécifiquement les retransmissions sportives, autorisant un blocage en temps réel des flux illégaux pendant la diffusion d'un événement, une méthode que beIN Sports a déjà été autorisée à utiliser pour protéger ses droits sur la Bundesliga.
Au-delà de l'aspect légal, les autorités rappellent les risques encourus par les utilisateurs d'IPTV illégal. Les applications non officielles, téléchargées en dehors des boutiques d'applications vérifiées, contiennent fréquemment des logiciels malveillants. Ces derniers peuvent servir à dérober des données personnelles et bancaires, exposant les consommateurs à des fraudes et à des cyberattaques. Le marché du piratage, loin d'être artisanal, est souvent très structuré, comme en témoigne le démantèlement récent des réseaux Ultra IPTV et Mega IPTV au Chili, qui auraient généré environ 3,6 millions d'euros de recettes auprès de 400 000 clients.

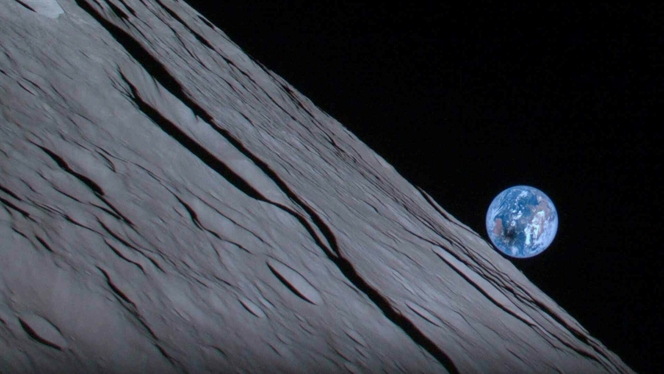 L'US Space Force vient de lancer un appel à l'industrie pour évaluer la faisabilité d'une mission qui sonne comme un scénario de science-fiction. Il s'agit de déployer un groupe pionnier de cinq satellites dans ce qu'on appelle l'espace cislunaire.
 Il ne s'agit plus de simples projets scientifiques mais bien de sécuriser les intérêts américains dans un espace cislunaire qui pourrait devenir le prochain grand échiquier géopolitique.
 Au-delà de la simple surveillance, ces satellites devront être dotés d'une autonomie considérable. Le gouvernement américain insiste sur l'intégration de capacités d'intelligence artificielle et de calcul embarqué pour des opérations de longue durée sans intervention constante depuis le sol.
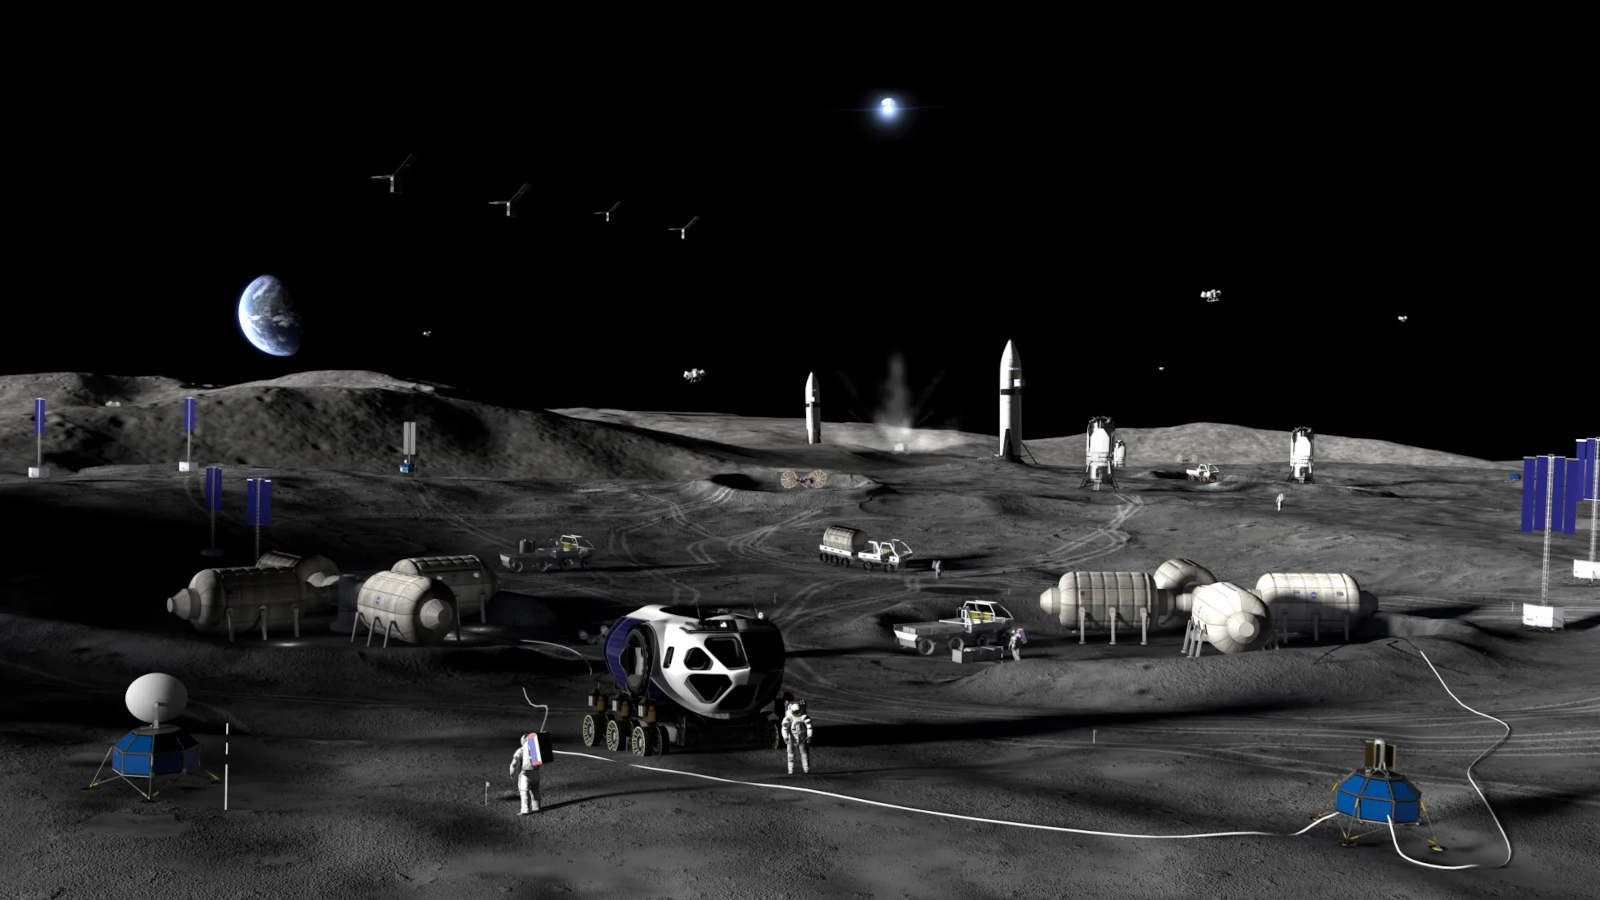 Le Département de l'Air Force prévoit d'attribuer jusqu'à cinq contrats d'étude de conception préliminaire après avoir analysé les réponses de l'industrie.Le financement pour ces travaux de conception pourrait démarrer dès 2027.
 L'entreprise française de cybersécurité Sekoia a mis au jour une vaste campagne de cyberespionnage. Au nom de code Poisoned Source, elle est attribuée au groupe russe APT29, également connu sous les noms de Cozy Bear ou Midnight Blizzard.
 Quels outils et failles étaient au cœur de l'attaque ?
 Les escrocs délaissent temporairement les e-mails pour revenir au papier directement glissé dans les boîtes aux lettres. Dévoilée fin octobre par les forces de l'ordre sur le réseau social X, cette opération d'hameçonnage physique cible spécifiquement les détenteurs français d'actifs numériques après un premier essai déjà repéré en septembre. Le courrier prend la forme d'un document administratif très convaincant qui exige une régularisation urgente de la situation déclarative du destinataire. En scannant le QRCode imprimé sur la feuille, la victime est redirigée vers une plateforme pirate calquée sur le portail de l'État.
 Un détail trahit pourtant immédiatement la supercherie dès le premier paragraphe. Le texte mentionne en effet « la DGEIP » au lieu de la DGFiP, juste avant une grossière faute de frappe (« voue adresse »). Malgré cet amateurisme flagrant, la pression psychologique fonctionne grâce à des menaces de sanctions immédiates. Le document agite le spectre d'une suppression des attestations de régularité fiscale, d'une amende et du déclenchement d'un examen contradictoire de situation fiscale personnelle (ESFP), une procédure de contrôle fiscal approfondie.
 Le règlement (UE) 2023/851 avait gravé dans le marbre la fin des moteurs essence et diesel neufs pour 2035. Une trajectoire nette, conçue pour forcer la transition vers le tout-électrique.
 Le projet de texte prévoit des mécanismes de compensation, comme l'achat de crédits liés à l'utilisation d'acier « vert » produit en Europe. L'idée est de déplacer une partie de l'effort de décarbonation de l'échappement vers la chaîne de production.
 Le texte européen ouvre aussi explicitement la voie aux carburants alternatifs. Les véhicules fonctionnant exclusivement avec des carburants de synthèse (e-fuels) pourraient être considérés comme « zéro émission », leur offrant un sursis inespéré.
 Trois sites de l’Établissement français du sang ont subi une cyberattaque contre leurs installations frigorifiques. Les pirates ont modifié les températures, sans provoquer de pertes de plasma.
 Les tempêtes et inondations causent déjà 1,7 milliard de dollars de dégâts annuels aux antennes relais des réseaux mobiles, une somme qui dépassera 3 milliards d'ici 2050, selon les estimations de la GSMA, du fait de l'intensification des événements météo.
 L'association mondiale de la GSMA souligne que ces prévisions conservatrices négligent également la perte de revenus opérationnels, l'explosion des primes d'assurance et le surcoût lié aux interventions d'urgence.
 D'autres facteurs physiques aggravent cette fragilité opérationnelle quotidienne. Des températures caniculaires provoquent la surchauffe rapide des modules radio extérieurs.
 La bataille contre le piratage numérique vient de connaître un nouvel épisode significatif au Chili. Le géant du divertissement américain a remporté une victoire judiciaire majeure, forçant le blocage d'un nombre impressionnant de plateformes illicites. Cette offensive s'inscrit dans un contexte global de durcissement des actions des ayants droit face à un manque à gagner qu'ils estiment colossal. Mais cette apparente réussite cache une réalité bien plus complexe : la lutte ressemble de plus en plus à un jeu du chat et de la souris sans fin, où chaque action provoque une réaction quasi immédiate des réseaux pirates.
 La liste des cibles comprenait des services d'IPTV très populaires en Amérique latine, des plateformes de streaming et de nombreux sites miroirs. Parmi les noms les plus connus, on retrouve MagisTV, Cuevana, PelisPlus ou encore Fútbol Libre, spécialisé dans la retransmission illégale de matchs de football. L'ordonnance du tribunal ne s'est pas limitée aux sites web ; elle a également exigé le retrait des applications associées du Play Store et de l'App Store, ainsi que la suspension des comptes de leurs développeurs.
 Quelles stratégies sont envisagées pour une lutte plus efficace ?